Was MCP macht
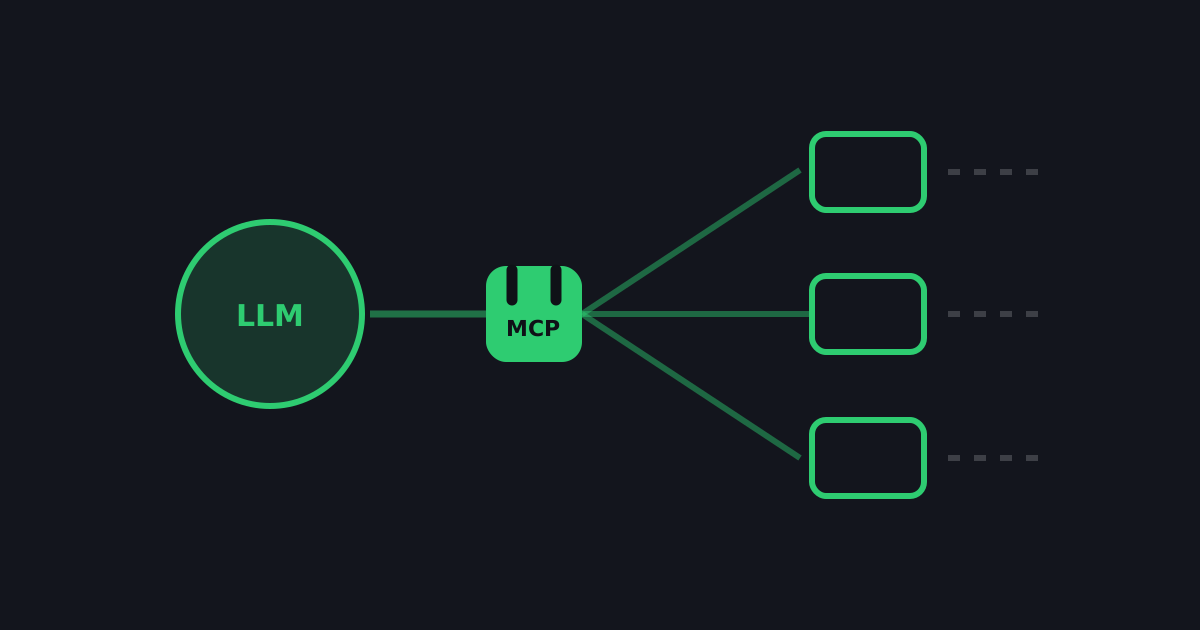
Das Model Context Protocol ist eine standardisierte Schnittstelle zwischen einem KI-Assistenten und den Systemen, mit denen er arbeiten soll. Statt für jede Anbindung eigenen Code zu schreiben, stellt ein MCP-Server Werkzeuge bereit, die das Modell aufrufen kann: Dateisystem, Ticketsystem, Wissensdatenbank, interne API.
Der Nutzen ist erheblich. Ein Assistent, der Ihre Dokumente wirklich lesen und Ihre Systeme abfragen kann, ist um Klassen nützlicher als einer, dem man alles hineinkopieren muss. Genau deshalb wandert MCP gerade in Desktop-Anwendungen, Entwicklungsumgebungen und Betriebswerkzeuge.
Warum das die Sicherheitslage verändert
Ein klassisches Chatfenster ist von Ihren Systemen getrennt. Ein Assistent mit MCP-Anbindung sitzt direkt daneben — am Dateisystem, an den Unternehmensdaten, an Werkzeugen mit Schreibrechten.
Damit vergrößert sich der Radius eines einzelnen Fehlers dramatisch. Ein manipulierter Prompt, eine schlechte Konfiguration oder ein gestohlenes Zugangstoken wirken nicht mehr nur auf eine Antwort, sondern auf alles, was der Assistent erreichen kann.
Prompt Injection war lange ein akademisches Ärgernis. Mit Werkzeugzugriff wird daraus ein Weg zur Datenexfiltration.
Das Kernproblem: Prompt Injection mit Werkzeugen
Ein Modell unterscheidet nicht zuverlässig zwischen Ihrer Anweisung und Text, den es beim Arbeiten liest. Steht in einem Dokument, das der Assistent verarbeiten soll, eine versteckte Anweisung, kann sie das Verhalten beeinflussen — und zwar über völlig legitime Zugriffsrechte.
Das ist der entscheidende Punkt: Es braucht keine Sicherheitslücke im klassischen Sinn. Der Angriff nutzt Rechte, die der Assistent regulär hat.
Die fünf Angriffsvektoren
| Vektor | Was dabei passiert |
|---|---|
| Confused Deputy | Der Assistent nutzt seine Rechte im Sinne eines Angreifers, ohne das zu erkennen |
| Token Passthrough | Zugangstoken werden weitergereicht und landen an Stellen, für die sie nie gedacht waren |
| Tool Poisoning | Ein Werkzeug beschreibt sich selbst irreführend und wird dadurch falsch eingesetzt |
| SSRF über Konnektoren | Ein Werkzeug ruft interne Adressen auf, die von außen nicht erreichbar sein sollten |
| Rogue Server Registration | Ein untergeschobener MCP-Server wird als vertrauenswürdig registriert |
Drei Kontrollbereiche
Die Gegenmaßnahmen lassen sich sauber gruppieren. Das hilft bei der Planung, weil unterschiedliche Rollen zuständig sind.
Protokollebene
OAuth 2.1 mit Token-Austausch, Zustimmung pro Client, Prüfung der Token-Zielgruppe. Hier geht es darum, dass jedes Zugriffsrecht nachvollziehbar an genau einen Zweck gebunden ist.
Laufzeitebene
Sandboxing der Werkzeuge, feste Versionsbindung statt automatischer Updates, sauberes Zugangsdaten-Management. Ein MCP-Server, der sich unbemerkt aktualisiert, ist ein Lieferkettenrisiko.
Datenebene
Tokenisierung sensibler Werte direkt in den Werkzeugantworten. Was das Modell nie im Klartext sieht, kann es auch nicht versehentlich weitergeben.
Was wir Kunden empfehlen
- Mit Lesezugriff beginnen. Werkzeuge, die nur lesen, haben einen begrenzten Schadensradius. Schreibrechte kommen später und einzeln.
- Jeden Server kennen. Führen Sie eine Liste der zugelassenen MCP-Server mit Version und Verantwortlichem. Was nicht auf der Liste steht, wird nicht verbunden.
- Rechte pro Werkzeug vergeben, nicht pro Assistent. Ein Assistent mit Administratorrechten ist ein Administrator, der Texte falsch verstehen kann.
- Kritische Aktionen bestätigen lassen. Löschen, Versenden, Freigeben: Diese Schritte gehören vor die Ausführung, nicht danach ins Protokoll.
- Alles protokollieren. Welches Werkzeug wurde wann mit welchen Parametern aufgerufen? Ohne dieses Protokoll ist ein Vorfall nicht aufklärbar — und die NIS2-Meldefrist nicht einzuhalten.
Einordnung
MCP ist kein Grund zur Zurückhaltung — es ist die Technik, die KI-Assistenten von einer Spielerei zu einem Arbeitswerkzeug macht. Aber es verschiebt die Sicherheitsfrage von „Was antwortet das Modell?“ zu „Was darf es tun?“.
Wer diesen Schritt bewusst plant, gewinnt viel. Wer ihn nebenbei macht, weil ein Werkzeug es anbietet, öffnet Türen, die er nicht gezählt hat.
Werkzeugzugriff mit Kontrolle statt auf Verdacht
Wir richten Ihre KI-Plattform samt Anbindungen so ein, dass Rechte, Protokolle und Freigaben von Anfang an definiert sind — auf Servern, die Sie kennen.
Quellen: Wiz — Model Context Protocol Security, SecurityWeek — Neue MCP-Spezifikation, MCP — Spezifikation 2026-07-28.
Zuletzt aktualisiert am